【2026年10月】お名前.comの不正アクセスとPHP脆弱性は別の話|ホームページを持つ会社が確認すること
「お名前.comが不正アクセスされたらしい」
「PHPの脆弱性で、うちのホームページも危ないのでは」
10月20日すぎから、こうした話がニュースやSNSで一気に広がりました。
お名前.comでドメインやサーバーを契約している会社の方は、気が気ではないと思います。
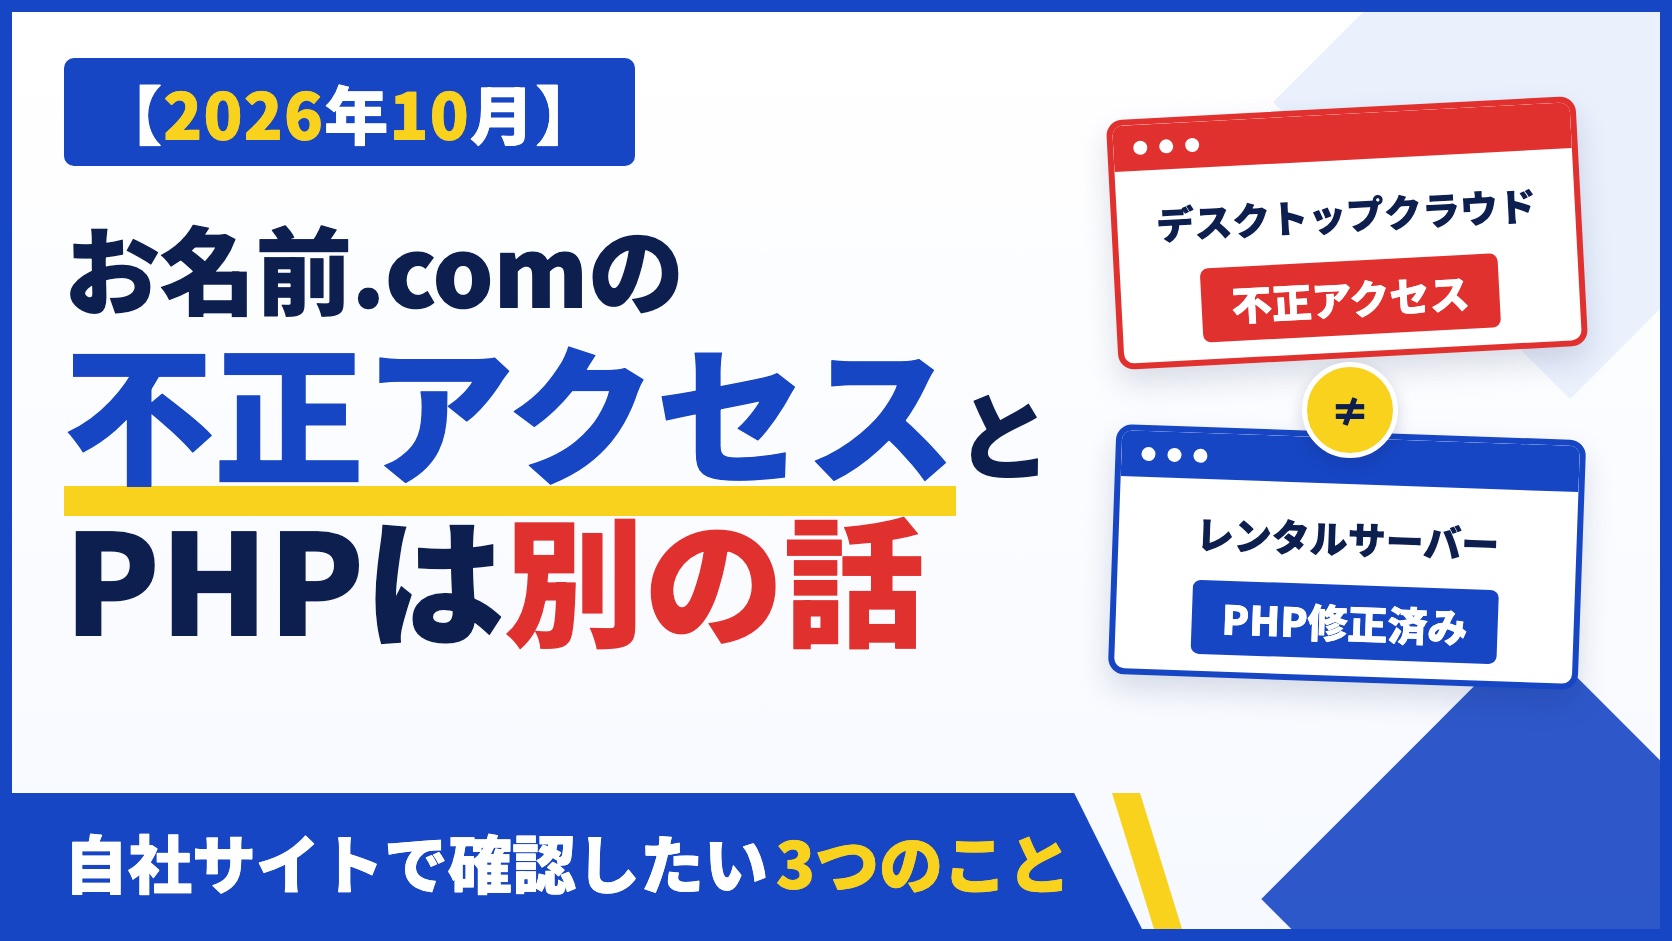
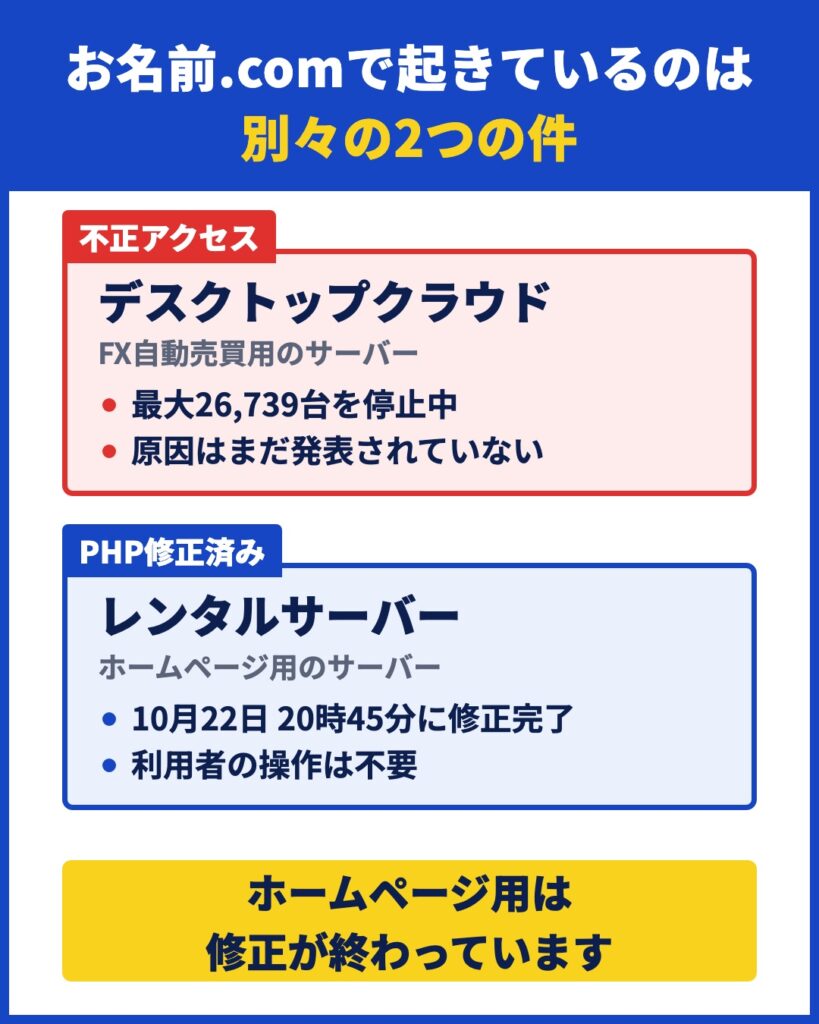
結論から言うと、今お名前.comで起きているのは別々の2つの件です。
実際に不正アクセスの被害が出ているのは、FX自動売買用の「デスクトップクラウド」です。ホームページ用の「レンタルサーバー」は、PHPの修正が10月22日に終わっています。
この記事では、2つの件を分けて整理したうえで、ホームページを持つ会社が確認しておきたいことを3つにまとめます。
内容は2026年10月25日時点の公式発表をもとにしています。
お名前.comで起きている2つの件を、まず分けて考える
今回の話がややこしいのは、同じ週に2つの出来事が重なったからです。
- デスクトップクラウド(FX自動売買用のサーバー)への不正アクセス。10月20日に発覚
- PHP(ホームページを動かす仕組み)の重大な脆弱性。10月21日に修正版が公開
どちらも「お名前.com」「不正アクセス」「緊急」という言葉と一緒に報じられました。
そのため、ひとつの事件のように受け取られています。
ただ、お名前.comの公式発表では、2つの件は別々のお知らせとして出ています。
デスクトップクラウドの発表に、PHPの脆弱性が原因だという記載はありません。
うちはお名前.comでホームページを出しているけど、何か被害が出ているのかな…
ホームページ用にお名前.comを使っている場合、まず見るべきなのは下の「レンタルサーバー」の話です。
デスクトップクラウドでは何が起きたのか
デスクトップクラウドは、FXの自動売買ソフトを24時間動かすためのサーバーです。
ホームページを公開するためのサービスではありません。
分かっていること
発表されている流れは次のとおりです。
- 10月19日:利用者からの問い合わせを受けて調査を開始
- 10月20日:一部のサーバーで、第三者が置いた不正なプログラムを確認
- 10月21日:朝4時から全プランのサーバーを順に停止
- 10月24日:第4報で、利用者の情報が外部に持ち出されたことを確認したと発表
影響を受けた可能性があるサーバーは、全部で26,739件とされています。
これは「影響を受けた可能性がある数」で、被害が確認された件数ではありません。
一部の利用者からは、FX口座で身に覚えのない取引があったという報告も出ています。
第4報では、攻撃者とみられる相手から金銭の要求があり、お名前.com側は応じない方針だとしています。
利用者には一律5,000円の見舞金を支払い、不正な取引で出た損失も補償すると発表されています。
見舞金の案内は10月30日まで、補償の申請方法は11月6日までにメールで届く予定です。
まだ分かっていないこと
第4報では、原因を「本サービスのシステムにセキュリティ上の問題があった」とだけ説明しています。
どこから入られたのか、どんな弱点が使われたのかは、まだ発表されていません。
持ち出された情報の種類と件数も、示されていない状態です。
ネット上には「PHPの脆弱性のせい」と書かれた投稿もありますが、公式にはそうした説明はありません。
ここは続報を待つしかない部分です。
ホームページ用のレンタルサーバーは、修正が終わっています
ここからは、ホームページを持つ会社にとって本題の話です。
10月21日の夜、PHPの開発元が重大な脆弱性2件の修正版を出しました。
ログインしていない第三者でも、外からプログラムを動かせてしまうおそれがある弱点です。
詳しい中身はPHPの緊急の脆弱性とWordPressへの影響の記事でまとめています。
お名前.comのレンタルサーバーでは、10月22日20時45分にこの修正の適用が終わりました。
対象はベーシック・RSプラン・AIホームページパックです。
当日いったん止まっていたWebメール・ファイルマネージャー・phpMyAdminも、再開済みです。
公式発表では、利用者が何か操作をする必要は「特にありません」とされています。
PHPのバージョン番号が古いままでも大丈夫な理由
ひとつ戸惑いやすい点があります。
WordPressの管理画面で見ると、PHPのバージョン番号が修正前と同じままになっていることがあります。
お名前.comは、今使っているバージョンを変えずに、中身にだけ修正を当てる方法をとりました。
そのため、番号は「8.4.26」のように前のままでも、中身は直っています。
番号だけを見て「まだ直っていない」と慌てる必要はありません。
また、私が調べた範囲では、10月25日時点でこのPHPの脆弱性が原因だと発表された国内の被害は見当たりません。
ほかのサーバー会社でも「狙ったとみられるアクセスはあったが、被害は確認していない」という発表にとどまっています。
私もこの件のあと、お客様のサイトのPHPのバージョンを確かめました。
WordPressの管理画面からでも見られるので、手順は後ほど紹介します。
今回は、お名前.comでホームページを公開しているお客様からも「うちは大丈夫?」とご連絡をいただきました。
保守をお受けしていない方でも、それだけ不安が広がっているということです。
サーバー会社が守る部分と、自社で守る部分は違う
今回の2つの件を並べると、見えてくることがあります。
デスクトップクラウドの件は、サービス側のシステムに問題があったと発表されています。
こうした場合、利用者がどれだけ気をつけていても、入られること自体は防げません。
利用者にできるのは、パスワードを変える・取引の履歴を見るといった、入られたあとの対処です。
一方で、ホームページの安全は、サーバー会社だけで守れるものではありません。
今回のPHPのように、サーバーの土台の部分はサーバー会社が直してくれます。
ですが、その上で動くWordPress本体・テーマ・プラグインの更新は、ホームページの持ち主の仕事です。
管理画面のパスワードの強さも、サーバー会社は見てくれません。
正直に言うと、今回お名前.comを使っている人が、今の段階でできることはあまりありません。
今回の件は、WordPressやお名前.comがダメという話ではありません。
Webのシステムを使っている以上、こういうことは起こりうる。そう頭に入れておくことが、いちばんの備えです。
そのうえで、普段からできることは2つです。
- WordPress本体・テーマ・プラグインを最新にして、穴をふさいでおく
- パスワードを推測されにくい複雑なものにする
自社でやるのが難しければ、保守を頼むのがいちばん安全です。
次の3つは、「サーバー会社が直したから安心」で止めずに、自社の側を確かめるためのものです。
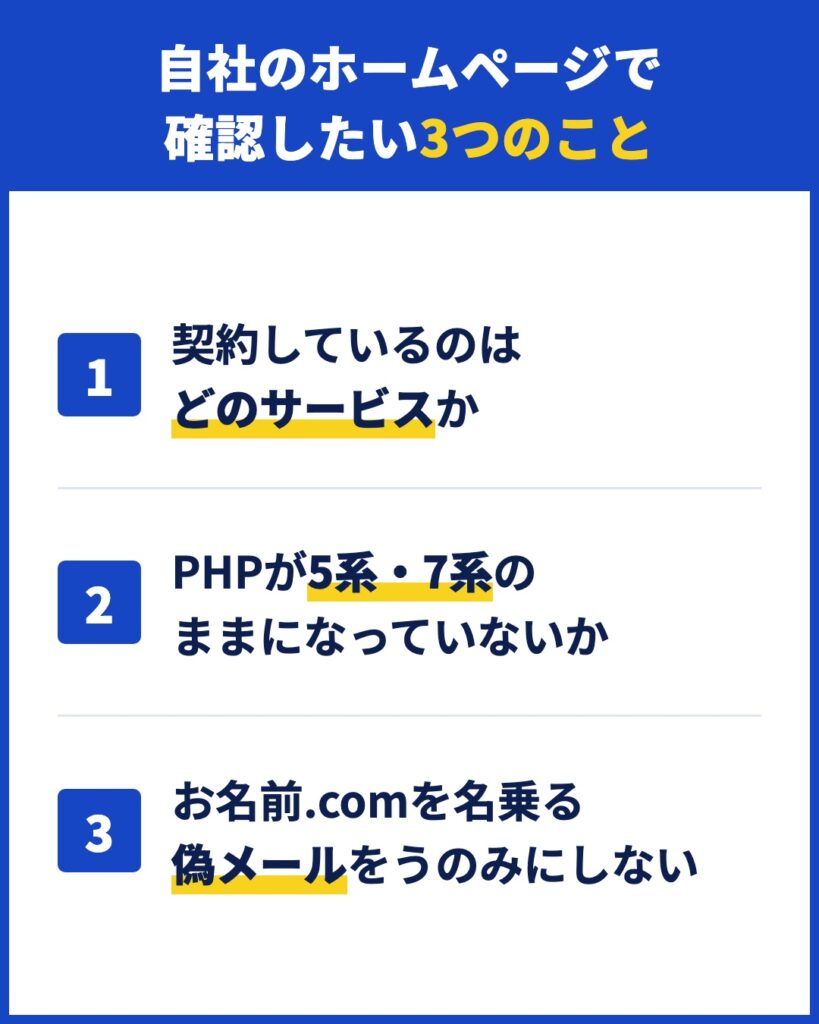
自社のホームページで確認しておきたい3つのこと
お名前.comの対応は済んでいますが、会社側で一度見ておくと安心なことが3つあります。
1. 契約しているのは、どのサービスか
まず、お名前.comで何を契約しているかを確かめてください。
会員ページ(お名前.com Navi)の契約一覧か、毎年届く更新案内のメールで分かります。
ドメインとレンタルサーバーだけなら、デスクトップクラウドの件の対象ではありません。
制作会社に任せていて分からない場合は、その会社に「デスクトップクラウドは使っていますか」と聞くのが早いです。
2. PHPが5系・7系のままになっていないか
お名前.comは、PHPの5系・7系を使っている場合は、バージョンの変更が必要になる場合があると案内しています。
WordPressなら、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で今のバージョンを見られます。
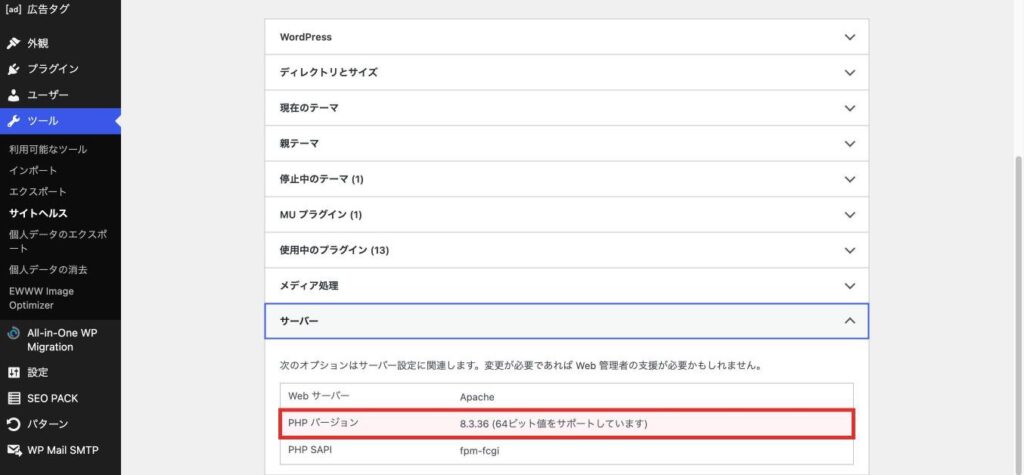
ここが「5.」や「7.」で始まっていたら、今回の件とは別に、早めの切り替えをおすすめします。
古いPHPはもともと修正の提供が終わっていて、今回のような弱点が見つかるたびに不安が残ります。
2026年末で切れるサポートについては、PHPのサポート終了でサイトが動かなくなるリスクの記事も参考にしてください。
バージョンを変えたら、ホームページが崩れたりしないの?
古いテーマやプラグインを使っていると、表示が崩れることはあります。
切り替える前にバックアップを取り、表示を確かめながら進めるのが安全です。
3. お名前.comを名乗るメールをうのみにしない
大きな事件のあとは、それに便乗した偽のメールが増えます。
私のお客様からは、偽メールが届いたという話はまだ聞いていません。
ただ、SNSでは「脅しのようなメールが届いた」という投稿をよく見かけます。
「補償の手続き」「パスワードの再設定」を名目に、偽のログイン画面へ誘導する手口です。
お名前.comは、補償の手続きでパスワードや暗証番号を聞くことはないと発表しています。
メールのリンクから入らず、ブックマークや公式サイトから会員ページを開く習慣をつけてください。
あわせて、パスワードの使い回しも見直しておくと安心です。
お名前.comと同じものを、WordPressの管理画面やメールで使っていないでしょうか。
WEBSOLではこれまでに、WordPressの不正ログインからの復旧を3〜4件お手伝いしてきました。
原因の大半は、ドメイン名や誕生日のような推測しやすいパスワードでした。
被害にあったのは、従業員20名以下の会社や個人の方がほとんどです。
「うちのような小さな会社は狙われない」とは言い切れません。
不安なときは、ひとりで抱えずに相談を
今回のお名前.comの件を整理すると、次のとおりです。
- 実際に入られたのは、FX自動売買用のデスクトップクラウド。原因はまだ発表されていない
- ホームページ用のレンタルサーバーは、10月22日にPHPの修正が完了。利用者の操作は不要
- 会社側で見ておきたいのは、契約サービス・PHPのバージョン・偽メールの3つ
とはいえ、サーバーの管理画面やPHPのバージョンを自分で確かめるのは、慣れていないと時間がかかります。
WEBSOLでは、ホームページは作って終わりではなく、公開後も守り続けるものだと考えています。
保守契約をいただいているお客様のサイトは、今回のような緊急の脆弱性が出たときも、こちらで状況を確かめて対応します。
サーバー選びで迷っている方に、私がおすすめしているのはエックスサーバーです。
電話で相談でき、説明が親切で、管理画面も使いやすいからです。
今回もPHP 8.2〜8.5の修正を、10月22日の朝6時45分には全サーバーで終えていました。
無理に契約をおすすめすることはありませんので、「うちは大丈夫か一度見てほしい」というご相談だけでも歓迎です。
お名前.comで契約しているサーバーの状況が分からない、PHPのバージョンを確かめてほしいという場合は、お問い合わせフォームよりお気軽にご相談ください。
関連記事
-
 【2026年最新】CloudflareのEmDashとは?WordPressの後継と言われる新しいCMSをやさしく解説
-
【2026年10月21日】PHPに緊急の脆弱性|WordPressのホームページへの影響と今やること
-
【2026年10月】ショップサーブの情報漏洩は他人事ではない|自社サイトで確認したい5つのこと
-
【2026年最新】AIでホームページを自作するのは危険?中小企業が知っておきたい落とし穴をわかりやすく解説
-
【2026年最新】検索順位は1位なのに問い合わせが減る?「ゼロクリック検索」の実データと中小企業の対策
-
【2026年末が期限】あなたのWordPressは大丈夫?PHPサポート終了で”サイトが突然動かなくなる”リスクをわかりやすく解説
-
【2026年最新】WordPressの問い合わせメールがGmailに届かない?原因と今すぐできる対処法
-
ホームページ制作の依頼の流れを5ステップで解説|初めてでも失敗しない進め方