【2026年10月】ショップサーブの情報漏洩は他人事ではない|自社サイトで確認したい5つのこと
2026年10月16日、株式会社Eストアーが不正アクセスによる情報漏えいの最終報告を出しました。ネットショップ作成サービス「ショップサーブ」の件です。
対象は約2,335万人。ショップサーブを使っていたお店は7,858店にのぼります。
このニュースで目を引いたのは、数字の大きさだけではありません。
攻撃されたのはサービスの会社です。それなのに、自社のホームページでお客様にお詫び文を出しているのは、ショップサーブでネットショップを開いていた各お店でした。
うちはショップサーブを使っていないから、関係ない話だよね?
たしかに、直接の被害はないかもしれません。
ただ、ホームページを持っている会社なら、同じ立場になる可能性はあります。
この記事では、今回の件で何が起きたのかを公式発表をもとに整理します。そのうえで、自社のホームページで今確認しておきたいことを、Web制作の現場の目線でお伝えします。
ショップサーブで何が起きたのか
Eストアーの最終報告によると、攻撃は2026年5月21日から8月1日まで続いていました。外部の第三者がサーバー上のプログラムの欠陥を悪用し、データベースの情報を外へ送り出していたのです。
8月1日に気づいて通信を止め、その後は外部の専門機関が調査を進めていました。
| 項目 | 内容 |
|---|---|
| 期間 | 2026年5月21日〜8月1日 |
| 原因 | サーバー上で動くプログラムの欠陥(脆弱性)を悪用された |
| 対象者 | 約2,335万6,000人(購入者・会員・お店・アフィリエイター) |
| 対象店舗 | 7,858店(今は使っていないお店も含む) |
| 購入者の情報 | 氏名、住所、電話番号、メールアドレス、勤務先など |
| お店側の情報 | 管理画面のログインID・パスワード、販売責任者の氏名・住所など |
一方で、漏れていない情報もはっきりしています。
- 完全なカード番号とセキュリティコードは、もともとEストアーが持っておらず、漏れていない
- 途中の報告で対象とされていたメールやFTPのパスワード、振込口座は、調査の結果、対象から外れた
- 発表の時点で、二次被害の報告は確認されていない
出典:不正アクセスによる個人情報漏えいに関するお知らせ(最終報)|株式会社Eストアー(2026年10月16日)
攻撃されたのはサービス会社、
お詫びしたのはお店
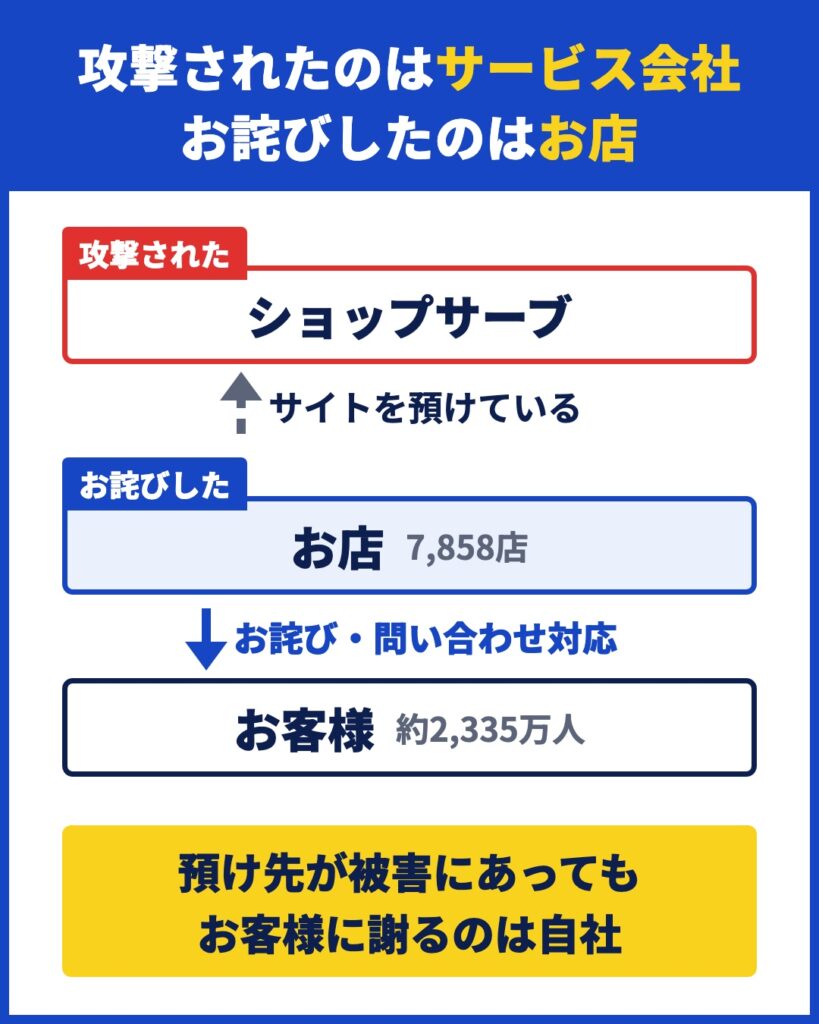
今回の件では、ホテルやメーカーなど、ショップサーブでネットショップを開いていた会社が、次々と自社のホームページにお詫び文を出しています。
お店の側に落ち度があったわけではありません。仕組みを提供していた会社のサーバーが攻撃されたのが原因です。
それでも、お客様から見れば「その店で買い物をしたら、自分の情報が漏れた」という出来事になります。
サイトを預けている先が被害にあっても、お客様に謝るのは自社です。
お詫び文を出すだけでは終わりません。問い合わせへの対応、店をかたる不審なメールへの注意の呼びかけ、管理画面のパスワードの見直し。日々の仕事の手を止めて対応することになります。
規模の小さいお店ほど、その負担は重くなります。
ショップサーブを使っている
お店が今やること
ショップサーブを使っている、または過去に使っていたお店は、次の4つを確認しておくと安心です。
①自分のお店が対象か確かめる
Eストアーは、対象のお店に個別の連絡を済ませたと発表しています。届いているか分からない場合は、店舗向けの窓口(Eストアーデスク:03-6434-0946、平日10時〜18時)に問い合わせられます。
②管理画面のパスワードを変える
Eストアー側でもログイン情報のリセットは済ませています。
気をつけたいのは、同じパスワードをほかのサービスでも使っている場合です。漏れたIDとパスワードの組み合わせは、別のサービスのログインに試されることがあります。
ショップサーブと同じパスワードを使っているサービスがあれば、そちらも変えておきましょう。
③二段階認証を使う
二段階認証とは、パスワードに加えて、スマホに届く番号なども入力してログインする方法です。パスワードが漏れても、それだけでは入られにくくなります。Eストアーも再発防止策として導入を進めています。
④お客様への案内を用意する
お客様から「うちの情報は大丈夫?」と聞かれたときに答えられるよう、公式発表の内容と問い合わせ先をまとめておくと、慌てずに済みます。
「うちはショップサーブじゃない」
でも安心できない理由
今回の原因は、サーバー上で動くプログラムの欠陥でした。これはネットショップに限った話ではありません。
中小企業のホームページで多く使われているWordPressでも、2026年7月に本体の深刻な欠陥が見つかりました。IPA(情報処理推進機構)も注意を呼びかけています。
岐阜県大垣市のイビデンでも、2026年4月に公式サイトが外部から侵入され、オンラインカジノとみられるページが表示されました。上場企業でも起きることです。
ただ、大きな会社の話だけではありません。
私はこれまでに、WordPressに不正にログインされたサイトの復旧を3〜4件お手伝いしてきました。原因の大半は、推測しやすい簡単なパスワードでした。
被害にあったのは、従業員20名以下の会社がほとんどです。個人で運営されているサイトもありました。
リニューアルのご依頼をいただいたときに、管理画面のパスワードがドメイン名と同じだったり、誕生日だったりしたこともあります。そのときは、すぐにお客様に変更していただきました。
WordPressには、管理画面に入るためのログイン画面があります。そのページの場所は多くのサイトで共通なので、外から狙われやすい仕組みです。
うちみたいな小さな会社、わざわざ狙われるかな?
狙う側は、1社ずつ選んでいるわけではありません。プログラムで大量のサイトに自動でログインを試し、入れたところを使います。会社の大きさは関係ないのです。
自社のホームページで
確認したい5つのこと
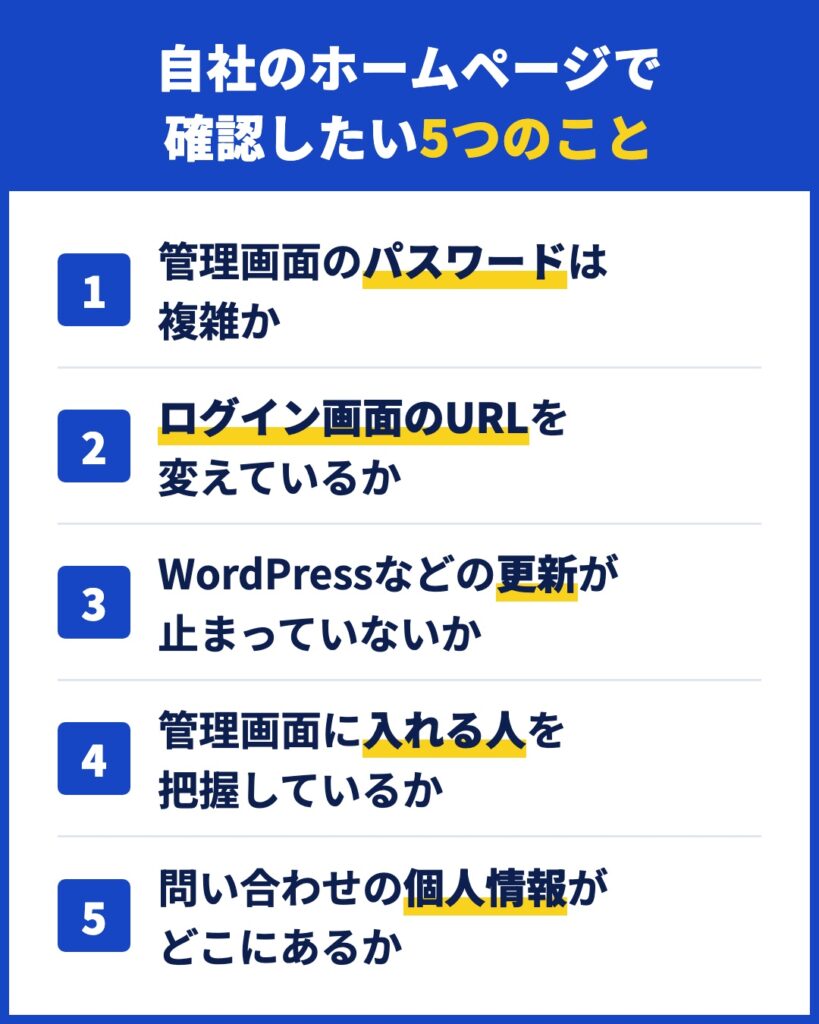
ホームページを持っている会社なら、次の5つを一度確認しておくと安心です。
①管理画面のパスワードは複雑か
ドメイン名、会社名、誕生日、電話番号のような推測しやすいものは避けます。英字の大文字・小文字、数字、記号をまぜて、長めにするのが基本です。
ほかのサービスと同じパスワードを使っていないかも、あわせて見直しましょう。
②ログイン画面のURLを変えているか
WordPressのログイン画面は、何も設定しなければどのサイトでも同じ場所にあります。この場所を変えるだけで、自動でログインを試す攻撃をかなり減らせます。
変えるには、セキュリティ用のプラグイン(WordPressに後から足せる追加機能)を使います。ログインURLの変更のほか、何度も失敗したログインを止める設定もできます。制作会社に頼めるなら、お願いしておくのがおすすめです。
③WordPressやプラグインの
更新が止まっていないか
今回のショップサーブも、7月のWordPressの件も、原因はプログラムの欠陥でした。更新はその欠陥をふさぐためのものなので、何年も止まっているサイトは要注意です。
サーバー側の古い仕組みについては、WordPressのPHPサポート終了のリスクの記事でも解説しています。
④管理画面に入れる人を把握しているか
以前お願いしていた制作会社や、辞めた社員のアカウントが残っていないか確認します。使っていないアカウントは、入口が1つ余計に開いているのと同じです。
⑤問い合わせで集めた個人情報が
どこにあるか
お問い合わせフォームの内容が、サイトの中に溜まり続けていることがあります。サイトに入られると、それがそのまま漏れてしまいます。
どこに保存されているのか、古いものを消してよいのか、一度確認しておきましょう。
WEBSOLの考え方:
まずはパスワードから
セキュリティ対策というと、難しくてお金がかかるものに聞こえるかもしれません。
ただ、私が復旧をお手伝いしたケースの多くは、パスワードを複雑にしていれば防げたものでした。
最初の一歩は、今日すぐにできるパスワードの見直しです。
そのうえで、ログインURLの変更やプラグインの設定は、制作会社に相談すれば短い時間で済む作業です。
WEBSOLでは、リニューアルや保守のご依頼をいただいたときに、管理画面のパスワードや更新の状況も一緒に確認しています。ホームページは作って終わりではありません。安心して使い続けられる状態を保つところまでが、私たちの仕事だと考えています。
更新やパスワードの管理をまとめて任せたい場合は、ホームページ保守・運用のプランもご覧ください。
まとめ
ショップサーブの件では、攻撃されたのはサービスの会社でしたが、お客様にお詫びをしたのは各お店でした。
ホームページを持っている以上、どの会社も同じ立場になりえます。
- 管理画面のパスワードを複雑にして、使い回しをやめる
- ログイン画面のURLを変え、セキュリティ用のプラグインを入れる
- WordPressやプラグインの更新を止めない
この3つだけでも、入られる可能性は大きく下げられます。
「自分のサイトの状態が分からない」「設定を頼める制作会社がいない」という場合は、お問い合わせフォームよりお気軽にご相談ください。無理な営業はいたしませんので、今の状態の確認からでも大丈夫です。
- 【2026年最新】AIでホームページを自作するのは危険?中小企業が知っておきたい落とし穴をわかりやすく解説
- 【2026年10月21日】PHPに緊急の脆弱性|WordPressのホームページへの影響と今やること
関連記事
-
 【2026年10月】お名前.comの不正アクセスとPHP脆弱性は別の話|ホームページを持つ会社が確認すること
-
【2026年最新】CloudflareのEmDashとは?WordPressの後継と言われる新しいCMSをやさしく解説
-
【2026年10月21日】PHPに緊急の脆弱性|WordPressのホームページへの影響と今やること
-
【2026年最新】AIでホームページを自作するのは危険?中小企業が知っておきたい落とし穴をわかりやすく解説
-
【2026年最新】検索順位は1位なのに問い合わせが減る?「ゼロクリック検索」の実データと中小企業の対策
-
【2026年末が期限】あなたのWordPressは大丈夫?PHPサポート終了で”サイトが突然動かなくなる”リスクをわかりやすく解説
-
【2026年最新】WordPressの問い合わせメールがGmailに届かない?原因と今すぐできる対処法
-
ホームページ制作の依頼の流れを5ステップで解説|初めてでも失敗しない進め方